Googleの脅威インテリジェンス部門であるGoogle Threat Intelligence Group(以下GTIG)は2026年9月8日、生成AIの敵対的悪用に関する定期報告「GTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI」(プロンプトから自律へ:敵対的AIの進化)を公表した。GTIGは、国家支援型攻撃者を追跡してきたGoogleの脅威分析グループと、2022年に買収したインシデント対応企業Mandiantの情報分析部門を統合した組織であり、Alphabet自身とその利用者・顧客に対する国家支援型攻撃、ゼロデイ攻撃、協調的な情報工作、重大なサイバー犯罪を対象とする。本報告は2026年5月の前回報告以降、すなわち2026年第2四半期の観測をまとめたもので、根拠はMandiantのインシデント対応案件、世界規模の攻撃者追跡、Geminiなど自社プラットフォームの防御データの3つであるとされる。
読むにあたって前提とすべき構造的特徴が3点ある。第一に、GTIGは自社モデルGeminiの悪用を検知する立場にあり、観測の中心はGemini上のプロンプトである。ただし本報告はGoogle外のツールの悪用にも触れており、ClaudeやCodex、DeepSeek-Coderといった他社・他系統のモデルの名前が繰り返し登場する。第二に、報告書の末尾は自社のAI防御基盤や新しいサイバー特化モデルの紹介に充てられており、脅威報告と製品訴求が同じ文書の中で連続している。第三に、各事例に件数や被害規模の集計はほとんどなく、個別事例の記述によって傾向を示す構成である。以下では報告書が記述する内容を節ごとに整理し、最後の節で筆者の分析を分けて示す。
第2四半期の5つの動向
報告書は冒頭で、第2四半期の主要動向を5項目に要約している。
| 動向 | 報告書の要旨 |
|---|---|
| ソフトウェア供給網リスクの拡大 | AI支援コーディングとオープンソースの結合が開発を加速させる一方、開発者、AIコーディング支援ツール、LLMを用いたセキュリティ診断ツールそのものが標的になっている |
| 独自AI資産の窃取 | 医療、政府、メディアなどの分野で、独自モデル、コード、プロンプト、研究成果が狙われている |
| エージェント型AIと自動化への移行 | 多エージェント構成でスキャン工程を自律管理し、エラーを自己解決し、認証情報の大量収集を実行する |
| 攻撃工程全体での能力増幅 | 偵察、誘い文句の作成、マルウェア難読化、侵入後の問題解決にAIを使い、情報工作の規模拡大も試している |
| AIアカウントの不正調達とLLMジャッキング | 開発者の認証情報窃取、侵害アカウントの購入、企業クラウド基盤の乗っ取りによって計算資源を無償で確保する |
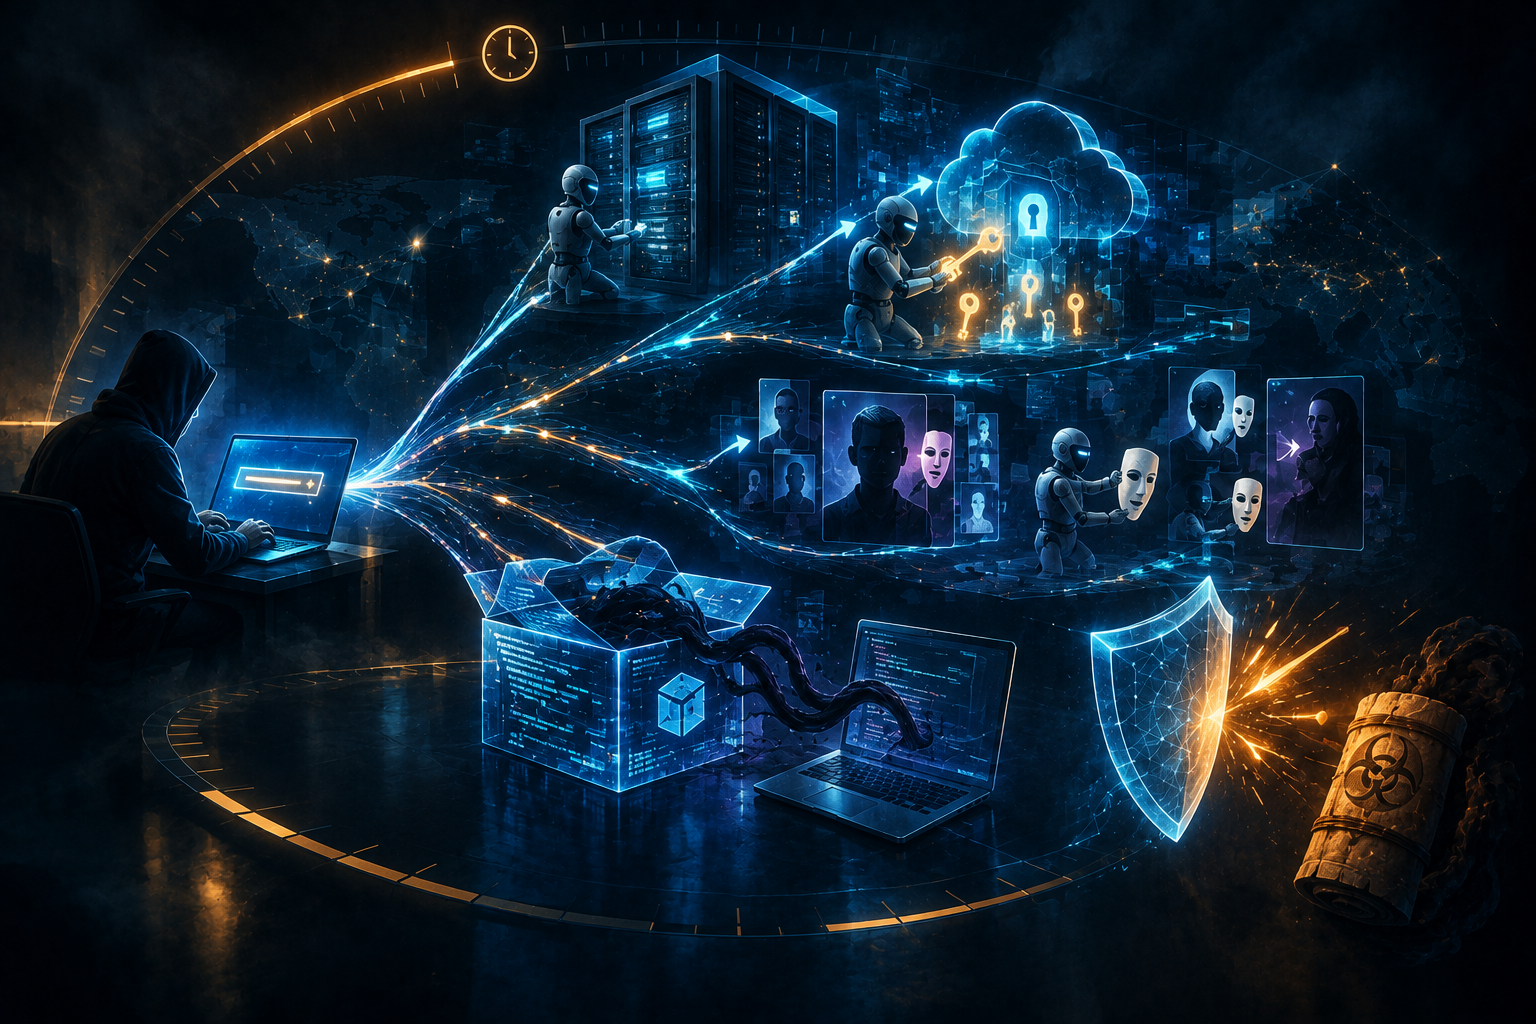
報告書全体を貫く主張は副題に表れている。攻撃者は単純なプロンプト利用から、人間の判断を挟む遅延を大幅に縮めたエージェント型の工程へと移りつつあり、その結果として防御側が対応できる時間の窓が圧縮されているという評価である。象徴的な事例として、クラウド資源を侵害してから、エージェントを用いた大量の認証情報収集作戦を計画・構築・実行するまでが6時間未満で完了したケースが挙げられている。
オープンソース供給網とAIコーディング支援ツールへの攻撃
報告書が最初に詳述するのは、AI支援コーディングの普及が供給網攻撃の条件を変えたという論点である。AIの助けで開発速度が上がり、第三者パッケージや依存関係への精査が手薄になっているとGTIGは見ている。加えて、AI用途に特化したオープンソース資源が急増している。対象はモデル文脈プロトコル(MCP)サーバー、モデル重みの形式、推論エンジン、ベクトルデータベースなどである。観測例として、2026年初頭に北米とアジアの企業環境で悪意あるAI関連オープンソース資源のダウンロード試行を検知したこと、4月にAIコーディングエージェントが暗号資産関連の悪意ある依存関係を正規のコードベースに組み込んだと外部研究が確認したこと、5月に地域ごとのLLM利用制限を回避するためのプロキシを密かに導入するパッケージを確認したことが列挙される。
中心事例は、金銭目的の攻撃者UNC6780(通称TeamPCP)である。同グループは2026年3月以降、PyPI、npm、Docker Hubを舞台に大規模な供給網侵害を繰り返し、窃取した認証情報やデータを直接売却するか、ランサムウェアやデータ窃取型恐喝グループと組んで収益化している。ある案件では、UNC6780が初期侵入を確立した後、その足場を別の攻撃者に引き渡した。引き渡し先はLAPSUSの名を掲げて身代金を要求し、被害企業の独自AIリポジトリの複製を持ち出していた。侵入経路と、同グループのマルウェアDUSTMAKERがAIと関わる機能は、報告書の表を整理すると次のとおりである。
| 手口 | 内容 |
|---|---|
| MCPサーバーの偽装 | 正規開発者のアカウントを乗っ取り、tiktoken_mcpなど正規MCPサーバーの改竄版をPyPIに公開し、azure-functions-mcp-extensionなど組織の公式リポジトリにも悪性コードを注入した |
| 署名付き公開の悪用 | 継続的インテグレーション環境で動作していることを検知すると、GitHub Actions実行環境のメモリからOIDCトークンを抜き出し、信頼された公開者として暗号署名付きの証明を伴う改竄版を公開する。AIコーディングエージェントの自動信頼判定を通過させる狙いである |
| 隠しディレクトリへの潜伏 | .claude/、.vscode/、.cursor/など、AI支援ツールや統合開発環境が管理する隠しディレクトリに悪性ファイルを置き、開発作業の雑音に紛れ込ませる |
| 設定の乗っ取りによる常駐 | 作業環境を開くたびに悪性コードが自動実行されるよう、起動やビルドの命令を書き換える |
| プロンプト注入による操縦 | 隠しディレクトリの設定ファイルに指示を書き込み、AI支援ツールにsetup.mjsなど任意のスクリプトを実行させる |
| AI関連名への偽装 | 「Copilot Setup」などAI関連の名称で悪性の作業工程を作成し、実行ログを削除して痕跡を消す |
| LLM診断ツールの無力化 | ローダースクリプト_index.jsの先頭に、生物兵器や核兵器の製造を要求する過激な文面をコメントとして埋め込む。LLMを用いたセキュリティ診断ツールが安全方針に基づく拒否を起こし、その下の悪性コードの解析を放棄することを狙った手口と評価されている |
最後の手口は、AIの安全装置そのものを防御回避に転用する発想であり、報告書の中でも異質な事例である。GTIGは、同グループのマルウェアの公開と成功が模倣を誘発する可能性が高いと警告している。
独自AI資産の窃取と蒸留攻撃
第2四半期に、追跡中のサイバー諜報組織や情報工作組織が最先端モデルを直接攻撃した事例は観測されなかったと報告書は明記している。一方で、独自のAI研究やモデルを奪う事例は増えている。標的はAI研究所に限られず、AIを利用する政府、軍、医療、メディア・娯楽の組織にも及んでいる。中国系の諜報組織UNC6508は、北米の学術・医療・軍事研究機関を長年にわたり狙ってきた。同組織は独自AI研究を標的にし、侵害したクラウド環境に公開重みモデルを自前で配置して運用している。これにより商用AIの利用監視を回避しつつ、被害者の計算資源を流用できる。恐喝型の攻撃者もAI資産を狙っており、ある医療分野の組織では創薬研究と独自AIモデルが盗まれて公開を盾に身代金を要求された。AI映像生成企業からはソースコード、プロンプト、スキル、モデル用スクリプトが持ち出された。
モデルの推論能力や思考過程を抽出しようとする蒸留攻撃については、Geminiを標的とする協調的な作戦が定常的に観測されるようになったとされる。中には1億プロンプトを超えるものがあり、標的は視覚・音声の理解、画像生成、映像生成に及ぶ。攻撃者はプロキシ基盤を使い、数千の侵害認証情報や不正アカウントに問い合わせを分散させている。Googleは、無許可の「生徒モデル」の性能を劣化させる即時防御と、Geminiから蒸留されたモデルを識別する技術を開発したと述べている。
エージェント型AIと自動化
報告書の表題に直結する節である。GTIGは、中国系の諜報組織がGeminiを使い、標的の状態を観察し、行動を推論し、予測困難な環境でタスクを実行する自動侵入試験の仕組みを設計しようとしていたことを確認した。ただし、この活動は構築の試みにとどまっている。より実戦に近いのは、金銭目的とみられる攻撃者の事例である。この攻撃者はクラウド基盤を侵害して多エージェント型の攻撃基盤を配置し、AIコーディング用チャットボット、1本のプロンプト、エージェント向けの指示書だけで、大量の認証情報収集作戦を6時間未満で計画・構築・実行した。マークダウン形式の指示書を作戦手順書として使い、脆弱性スキャンの管理、その場での障害対応、IPアドレスの切り替えまでAIに自律的に処理させ、第三者の認証情報を数千件奪っている。被害者のクラウド基盤から攻撃することで、通信は正規のIPアドレスを経由していた。
別の事例では、公開状態になっていた攻撃者の指令サーバーから「Recon」と呼ばれる仕組みが見つかった。当初見えていたのは、AGENTS.md、KNOWLEDGE.md、agentic_vuln_research.mdといったエージェント用の設定・知識ファイルと、.openclaw/やmemory/といったディレクトリである。その後まもなく、このサーバーは稼働中の管理画面に切り替わり、クラウドやAIサービスのAPIキーを含む2万3,800件超の窃取済み秘密情報をリアルタイムで整理・検証していた。GTIGはこれを、端末から情報を盗む従来型の手法から、エージェントを使って能動的に収集する手法への転換と位置づける。
政府機関を標的としてきた中国系諜報組織は、CC Switchというツールで複数のLLMを切り替えて使っていた。Claude、Gemini、Codexに素早く問い合わせ、攻撃用スクリプトの作成、標的型の誘い文句の生成、エラーの修正をさせている。そのうえで、Burp Suiteによる手動の偵察、オープンソースの自律侵入試験基盤Phalanxによる自動攻撃、Shai-Huludの配置による指令経路の確立と認証情報収集をつなげていた。ロシア拠点のUNC5792は、既存のTelegram監視ボットにAIを組み込み、治安上の脅威や過激主義など当局の関心事項に関わるメッセージを分類させ、構造化された情報報告として出力させる実験を行っていた。
脆弱性研究については抑制的な評価が示されている。最先端モデルがゼロデイを自律的に発見しうることは公表事例が示しているが、完全自律の攻撃工程が実環境で使われた例はまだ観測されていないという。観測されたのは段階的な成熟である。修正パッチ公開から約1か月後に見つかった公開ディレクトリには、Firefoxの既知脆弱性を狙うLLM生成のJavaScriptとHTMLの試作群が残されていた。内容はメモリ漏洩の探索から一連の実行チェーンまで段階的に並んでいた。地下コミュニティでは、完成した攻撃コードではなく、LLMに読み込ませるための知識ファイルを共有する動きがある。Ghidraと「Gemini-CLI」を組み合わせてWinRARの自己解凍形式を解析した例も挙がっているが、示された脆弱性候補は遠隔からの悪用には大半が非現実的だったとGTIGは評価している。
国家支援型・犯罪型アクターの利用実態
報告書は、攻撃工程のどの段階でAIが使われたかをアクター別の表で示している。アクター名には旧来の名称を改めた新しい呼称が用いられ、旧名が併記されている。
| アクター | 系統 | AI利用の要点 |
|---|---|---|
| BASIN CASTLE(旧BASIN、TEMP.Hex) | 中国系諜報 | 重要人物の選定、中国語文書の外交文書調の英語への翻訳と誘い文句化、マルウェアの難読化、侵入後のPowerShellエラーの解決 |
| CALANQUE ION(旧APT42) | イラン政府系 | 標的のメールアドレス特定、公開情報調査、現地語の誘い文句作成、窃取データの要約、ソフトウェアのライセンス機構の解析の試み |
| RAVINE CASTLE(旧COULEE、APT24) | 中国系諜報 | 外務省や国際機関の調査、仮想化基盤の脆弱性調査に加え、政治的プロパガンダの生成、漏洩データを匿名化して記者やインフルエンサーに流す方法の調査 |
| 北朝鮮系IT労働者クラスター | 北朝鮮 | 乗っ取ったアカウントによるLLM APIの大量登録、航空宇宙・防衛分野の標的調査、偽の履歴書や採用担当者ペルソナの作成 |
| SANDWORM RELIC(旧Sandworm、APT44) | ロシア系 | フィッシング基盤へのAI関連ドメインの採用、パスワード総当たり用スクリプトの作成、ウクライナを標的とする作戦の自動化 |
| UNC6240(ShinyHunters) | 金銭目的 | Claude Codeによる難読化コードの作成とCloudflare防御の回避、独自MCPツールを接続したClaude Codeによる窃取データの解析 |
| MIDNIGHT NEPTUNE(旧UNC1069) | 北朝鮮系・暗号資産窃取 | DeepSeek-Coderによる遠隔操作型マルウェアの開発、リポジトリ設定の汚染、Claude CLIのフック改変とSOMBERMEMEバックドアの配置 |
RAVINE CASTLEの事例は、諜報活動と情報工作の境界が一つのアクターの内部で溶けていることを示す。同じ組織が、侵入のための脆弱性調査と並行して、プロパガンダの生成や、漏洩データを第三者経由で拡散する経路の設計にまでAIを使っているためである。
情報工作:生産性の向上にとどまるという評価
情報工作についてGTIGの評価は一貫して控えめである。多様なアクターが生成AIで生産性を高めているものの、飛躍的な能力を生んだ手口はないという。第2四半期に観測されたのは、中国、イラン、ロシアの政治的利益に沿う活動に加え、商業スパム業者や偽情報の請負業者の活動である。
具体的な記述は3件ある。イランのアクターは、架空ペルソナの写真を作るため、画像生成AIへの詳細なプロンプトをGeminiに作らせていた。カメラの角度、スタジオ照明、肌の質感といった技術的なパラメータまでAIに指定させることで、写実的な顔写真を得ようとしていた。報告書はこれを、LLMによるペルソナ作成の効率化が既に日常化している証拠とみなしている。同じくイランのアクターは、心理作戦の専門家や石油市場のアナリストといった役割をLLMに演じさせ、説得と操作の技法を組み込んだ体制支持の対抗ナラティブを練り上げていた。インドネシアのアクターについては、SNS操作、データ収集、アカウント管理を一元化する自動化基盤を開発しようとする動きが確認された。構想には、検知回避型のブラウザ自動化、プロキシの切り替え、複数アカウントを管理し人間らしいAI会話機能を備えたWhatsAppボットの中継基盤が含まれていた。
報告書は、利用者と直接やりとりする対話型エージェントや自動ボット網への関心の高まりを指摘しつつ、こうした対話機能が実際の作戦に投入された例はまだ観測していないと結論づけている。対策欄にも、観測した情報工作に自動化の成功や飛躍的能力の証拠はなく、過去の報告と同様に生産性向上のための利用にとどまると書かれている。
AIアクセスの不正調達とLLMジャッキング
AIを攻撃に使うには、まずAIへのアクセスを確保しなければならない。報告書はこの前段階に独立した節を割いている。GTIGが追跡する地下フォーラムでは、2026年にAI関連アカウントの購入希望者と販売者がともに増えた。需要はClaudeとGeminiの認証情報に集中し、Cursor ProやDevinといった自律型コーディング環境への需要も伸びている。その結果、アカウント1件あたりの平均取引価格は2026年に2倍以上になったという。主な供給源は情報窃取型マルウェアで、LUMMAC.V2、STEALC.V2、VIDAR、ACRSTEALERの操作者が、ブラウザのプロファイルにとどまらずAI開発環境の設定ファイルまで狙い始めている。2026年5月には、ACRSTEALERの操作者が、Clineのsecrets.jsonと、6月にCursorに買収されたContinueのconfig.yamlを狙う収集規則を配布した。これらのファイルにはAPIキーが平文で保存されうるため、被害者の有料利用枠をそのまま奪える。
Mandiantが対応した2026年4月の侵入事例は、クラウド環境の乗っ取りによる計算資源窃取の典型である。攻撃者は公開状態のGitHubアクセストークンから被害者のクラウド環境に侵入した。まずGemini Enterpriseを有効化し、LiteLLMのAPIとManusのエージェント基盤のコンテナをCloud Runで誰でも呼び出せる状態で公開した。続いて編集権限を持つ不正なサービスアカウントを作り、BigQueryで追加の認証情報を探し、プロジェクトの所有権を外部のメールアドレスに移そうとした。最終的には、検索拡張生成の処理基盤を立ち上げ、NVIDIA RTX 6000の利用枠拡大を申請し、48仮想CPUのインスタンスを追加して無許可のAI処理を続けていた。
Googleの対策と製品の位置づけ
最終節でGoogleは自社の多層防御を説明している。脅威監視の知見を安全分類器とモデル自体に還元していること、2026年6月に中国拠点のフィッシングキット提供サービス「Outsider Enterprise」を摘発したこと、同サービスの運営者がGeminiでコードを生成していたことが示され、Geminiの悪用をめぐってGoogleが法的措置に踏み切ったのはこれが初めてだと位置づけられている。続いて、Geminiを含む複数の最先端モデル、Wizのリスク優先付け、CodeMenderによる自動修復、Mandiantの知見を統合した企業向け防御基盤「Google AI Threat Defense」と、脆弱性検出と自動修正に特化した新モデル「Gemini 3.8 Flash Cyber」が紹介される。各事例の対策欄も、Geminiの安全応答が作動し、資産を無効化し、分類器とモデルを強化したという同じ文面で結ばれている。
分析:偽情報研究にとっての含意
以下は筆者の分析である。第一に、情報工作についての「飛躍なし」という評価は、GTIGの過去の報告から一貫している。一方、2日後の9月10日にAnthropicが公表した脅威報告は、影響工作の9事例を扱っている。そこには、国営メディアの編集工程への組み込み、雇用契約や人事評価といった組織機構そのものの生成、未検証との注記を削らせて確度を洗浄する手口などが記録されている。GTIGも生産性向上という点では同じ現象を見ているとも読めるが、描かれる運用の深さは大きく異なる。この差が実態の差なのか、観測できる範囲と事例選択の差なのかは、両報告からは判定できない。企業ごとの報告を横断的に読む必要性を示す材料である。
第二に、DUSTMAKERがLLM診断ツールに拒否を起こさせる手口は、AIによる情報処理そのものを操作対象にする点で、訓練データに偽情報を流し込む「LLMグルーミング」と同じ系譜に置くことができる。AIが情報の選別や審査を担うほど、その安全装置や判断規則が攻撃面になるという構図は、偽情報対策にAIを導入する組織にも当てはまる。
第三に、資料上の留意点を挙げる。UNC6240の表は「Geminiの悪用」と題されているが、記載内容はClaude Codeの利用であり、表題と内容が一致していない。また報告書全体として件数、期間別の推移、検知規模の数値がほとんどなく、アカウント価格の上昇も「2倍以上」という記述にとどまる。脅威の傾向を示す資料としては有用だが、定量的な比較の根拠として引用する際には注意を要する。

コメント